

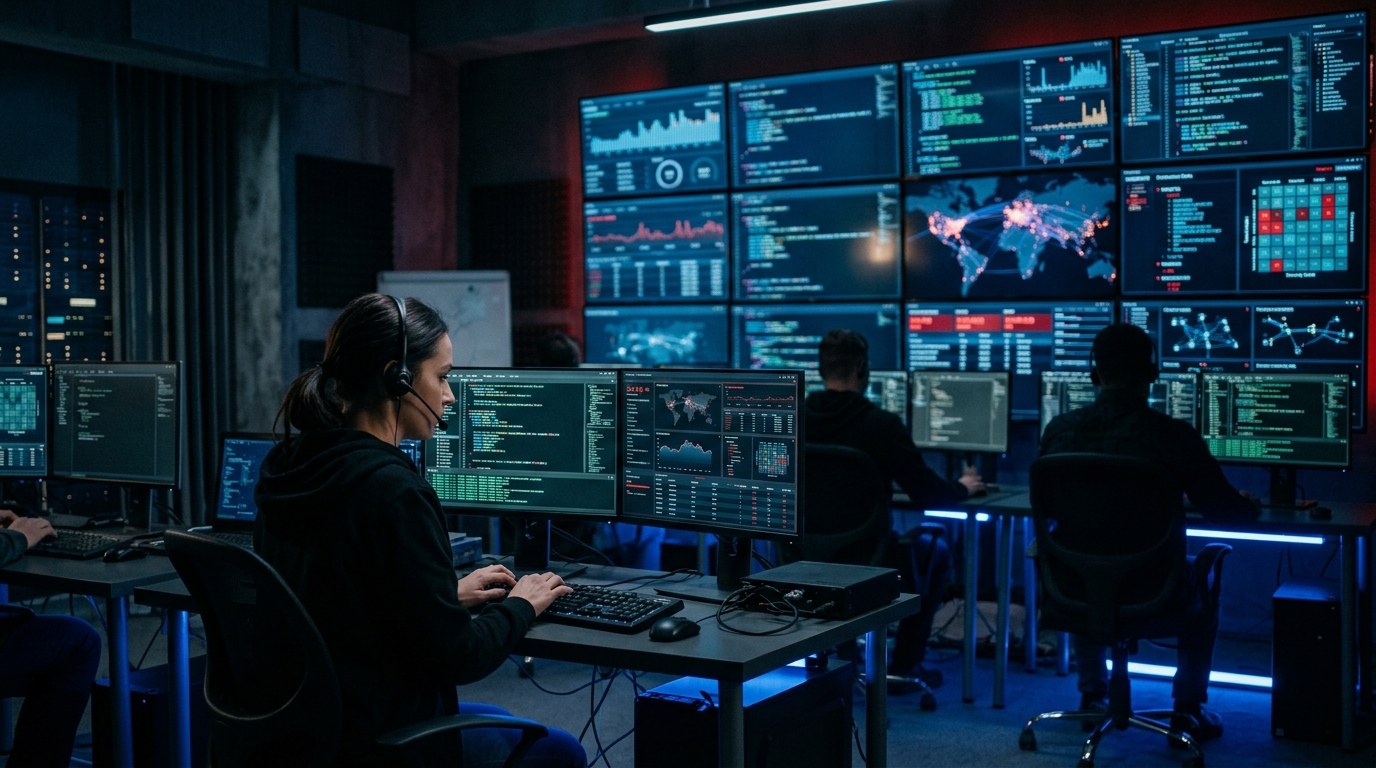
Levantamentos divulgados nas últimas semanas mostram que os ataques cibernéticos contra empresas brasileiras continuam crescendo em 2026, enquanto a maturidade em segurança da informação das organizações segue abaixo do necessário para acompanhar esse ritmo. Relatórios do setor publicados em setembro apontam um descompasso entre a sofisticação dos ataques e a velocidade com que companhias investem em proteção.
O cenário preocupa especialistas porque o volume de incidentes já supera as marcas registradas em 2025, segundo análises do setor de segurança digital. Para consultorias que acompanham o mercado, a lacuna entre risco e preparação deve continuar sendo o principal desafio das empresas brasileiras no restante do ano.
Índice
O QUE MOSTRA O CENÁRIO ATUAL DE ATAQUES NO BRASIL
Relatórios divulgados por consultorias de segurança mostram aumento nos registros de ransomware, vazamento de dados e tentativas de fraude digital contra empresas de diversos portes. O crescimento acompanha uma tendência global, mas ganha contornos específicos no Brasil pela combinação entre digitalização acelerada e investimento ainda limitado em proteção.
Analistas do setor apontam que grupos criminosos têm automatizado parte dos ataques com o uso de inteligência artificial, reduzindo o tempo necessário para identificar vulnerabilidades em sistemas corporativos.
POR QUE A MATURIDADE EM SEGURANÇA AINDA É BAIXA
Pesquisas do setor indicam que boa parte das empresas brasileiras ainda trata a segurança digital como um custo secundário, e não como parte central da operação. Faltam profissionais especializados, e muitas companhias de médio porte não têm equipe dedicada exclusivamente ao tema.
A escassez de mão de obra qualificada em cibersegurança também aparece como fator relevante. Consultorias relatam dificuldade das empresas em preencher vagas técnicas, o que atrasa a implementação de políticas básicas de proteção de dados e resposta a incidentes.
OS SETORES MAIS AFETADOS PELO CIBERCRIME
Instituições financeiras, varejo e órgãos públicos aparecem entre os alvos mais frequentes de ataques registrados neste ano. O setor financeiro concentra tentativas de fraude e roubo de credenciais, enquanto o varejo sofre principalmente com vazamento de dados de clientes.
Órgãos públicos, por sua vez, enfrentam tentativas de invasão que miram sistemas legados, muitas vezes desatualizados e sem os patches de segurança mais recentes aplicados.
O QUE AS EMPRESAS PODEM FAZER PARA REDUZIR O RISCO
Especialistas recomendam a adoção de autenticação multifator, backups regulares e segmentados, e planos de resposta a incidentes testados periodicamente. A revisão contínua de fornecedores e parceiros que têm acesso a sistemas internos também aparece como recomendação recorrente.
Treinamento de funcionários continua sendo apontado como uma das medidas mais eficazes, já que boa parte dos ataques bem sucedidos ainda depende de erro humano, como o clique em links maliciosos recebidos por email ou mensagens.
O PAPEL DO ESTADO NA CIBERSEGURANÇA NACIONAL
Analistas do setor observam maior participação de órgãos governamentais na discussão sobre cibersegurança nacional em 2026, com iniciativas voltadas à proteção de infraestrutura crítica e ao compartilhamento de alertas entre setor público e privado.
A expectativa do mercado é que essa aproximação entre governo e empresas ajude a padronizar respostas a incidentes e reduza o tempo de reconhecimento de novas ameaças em circulação no país.
PERGUNTAS FREQUENTES
Os ataques cibernéticos no Brasil aumentaram em 2026?
Sim. Relatórios do setor de segurança digital publicados em setembro de 2026 apontam volume de incidentes acima do registrado em 2025.
Por que as empresas brasileiras ainda têm baixa maturidade em segurança?
Falta de profissionais especializados, investimento limitado e tratamento da segurança como custo secundário estão entre os principais motivos apontados por consultorias do setor.
Quais setores são mais visados por criminosos digitais?
Instituições financeiras, varejo e órgãos públicos aparecem entre os alvos mais frequentes registrados em 2026.
O que as empresas podem fazer para se proteger?
Autenticação multifator, backups regulares, planos de resposta a incidentes e treinamento contínuo de funcionários estão entre as medidas mais recomendadas por especialistas.